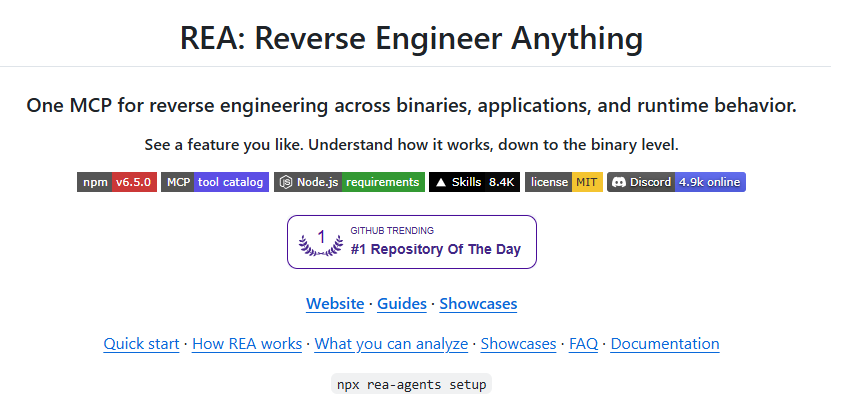
A finales de octubre de 2026, un repositorio llamado REA (Reverse Engineer Anything) acumuló más de 18.000 estrellas en GitHub en menos de dos semanas. Las afirmaciones son ambiciosas: una herramienta capaz de analizar binarios compilados, firmware, protocolos de red y código ofuscado usando modelos de lenguaje de gran escala (LLM) para producir explicaciones en lenguaje natural. El hype fue inmediato. La realidad, como casi siempre, es más matizada.
¿Qué es REA y qué dice hacer?
REA es un proyecto de código abierto alojado en github.com/morluto/rea. Su propuesta central es envolver herramientas clásicas de ingeniería inversa —como desensambladores, analizadores de bytecode y parsers de formato binario— con una capa de LLM que traduce la salida técnica a explicaciones comprensibles. En lugar de leer páginas de ensamblador x86-64, el usuario recibe un resumen en lenguaje natural de lo que hace una función, qué estructuras de datos maneja y qué vulnerabilidades potenciales presenta.
El flujo de trabajo documentado en el README es el siguiente: el usuario proporciona un binario o fragmento de código; REA lo pasa por herramientas como objdump, radare2 o pycdc según el tipo de archivo; la salida se estructura en un prompt y se envía a un LLM (por defecto compatible con la API de OpenAI, aunque admite modelos locales vía Ollama); y el modelo devuelve un análisis estructurado.
Sobre el papel, es una idea razonable. La pregunta es si funciona como se anuncia.
Lo que es cierto
La comunidad de seguridad ha probado REA con distintos tipos de objetivos durante las semanas posteriores al lanzamiento. Los resultados positivos confirmados incluyen:
- Análisis de scripts Python compilados (.pyc): REA combina pycdc con un LLM y produce explicaciones útiles del flujo lógico, especialmente en código no minificado. Varios usuarios en Reddit y en el hilo de Hacker News reportaron resultados genuinamente útiles para ficheros de tamaño moderado.
- Identificación de funciones en binarios pequeños: Con binarios ELF de menos de 500 KB, el análisis fue descrito como "sorprendentemente coherente" por investigadores de seguridad que lo compararon con anotaciones manuales.
- Generación de documentación automática: Para proyectos legacy sin documentación, REA puede generar un primer borrador funcional que acelera el trabajo de los ingenieros, aunque siempre requiere revisión humana.
- Integración flexible: La arquitectura modular permite sustituir el backend LLM, lo que es relevante para entornos corporativos con restricciones de privacidad que prefieren modelos locales como Llama 3 o Mistral.
Lo que está exagerado o es directamente falso
Aquí es donde el hype empieza a desmoronarse. El repositorio original incluía afirmaciones como "capaz de desensamblado completo de firmware de dispositivos IoT" y "análisis de protocolos de red en tiempo real". Las pruebas independientes cuentan otra historia:
- Firmware complejo: REA falla con frecuencia en firmware con arquitecturas exóticas (ARM Cortex-M sin símbolos, MIPS big-endian) o con protecciones anti-análisis. El LLM "alucina" estructuras que no existen cuando el desensamblado de entrada es ambiguo.
- Protocolos de red en tiempo real: La funcionalidad existe en el código pero está marcada como experimental. En las pruebas prácticas, el análisis de capturas PCAP con protocolos propietarios produjo resultados irrelevantes o incorrectos.
- Escalabilidad: Binarios superiores a 2 MB superan los límites de contexto de la mayoría de los LLM disponibles. REA fragmenta el análisis, pero la coherencia entre fragmentos se degrada notablemente.
- Las estrellas de GitHub: Varios analistas han señalado patrones de crecimiento anómalos en las primeras 48 horas, consistentes con campañas de estrellado artificial. Esto no invalida el proyecto, pero invita a calibrar el entusiasmo.
El veredicto: una herramienta útil, no un milagro
REA hace algo genuinamente valioso: democratiza el acceso a la ingeniería inversa para ingenieros que no son especialistas en seguridad. Un desarrollador que hereda código legacy sin documentación puede usar REA como punto de partida. Un analista junior puede acelerar su trabajo con binarios sencillos. Eso tiene mérito real.
Pero REA no reemplaza a Ghidra, no compite con IDA Pro en análisis profundo y no es la herramienta mágica que algunos titulares sugieren. Los expertos en seguridad lo usarán, en el mejor de los casos, como un asistente que genera un primer borrador sobre el que trabajar.
El patrón es conocido en el ecosistema de herramientas IA de 2026: un proyecto genuinamente interesante que mezcla capacidades reales con afirmaciones infladas para maximizar la visibilidad en el momento del lanzamiento. REA merece atención. No merece fe ciega.


